Operasyonel
İş akışları, görev ayrılığı, onaylar, stok ve kaynak kullanımı üzerinden süreçlerin doğru ve düzenli işlemesini değerlendiriyoruz.
SARUS UZMANLIK ALANLARI
Riskleri görünür, kontrolleri işler, sonuçları izlenebilir hale getiriyoruz.
Kurumunuzun risklerini ve kontrol ihtiyaçlarını birlikte değerlendiriyor; sorumlulukları belirli, uygulanabilir ve sürdürülebilir bir iç denetim ve kontrol sistemi kuruyoruz.
Hedefimiz; riskleri erken fark eden, kaynakları öncelikli alanlara yönlendiren ve yönetimin kararlarını güvenilir bilgiyle destekleyen bir yapı oluşturmaktır. Kontrolleri kurumunuzun ölçeğine, işleyişine ve risk profiline göre tasarlıyor; günlük süreçlere yerleştiriyoruz.
İhtiyaçtan çalışan yapıya
Yol haritasından düzenli izlemeye uzanan beş çalışma başlığıyla kontrol yapınızı bütüncül olarak ele alıyoruz.
Mevcut yapıyı değerlendiriyor; öncelikli riskleri, kontrol hedeflerini ve iyileştirme adımlarını sorumluları ve takvimiyle netleştiriyoruz.
Süreçlerdeki riskleri kontrollerle eşleştiriyor; kontrol sahiplerini, uygulama sıklığını ve kanıtlarını tanımlayarak eksik veya yetersiz kontrolleri görünür kılıyoruz.
Denetim kapsamını, önceliklerini ve yöntemlerini risk profiline göre planlıyor; mevcut kontrollerin tasarımını ve uygulamadaki etkinliğini değerlendiriyoruz.
Kritik süreçlerde kontrollerin düzenli, tutarlı ve kanıtlanabilir biçimde uygulanmasını destekleyen, kullanımı kolay kontrol listeleri hazırlıyoruz.
ERP, Excel ve diğer veri kaynaklarından yararlanarak sapmaları ve istisnaları erken fark etmeyi sağlayan göstergeler, uyarılar ve takip raporları oluşturuyoruz.
Birlikte değerlendirdiğimiz alanlar
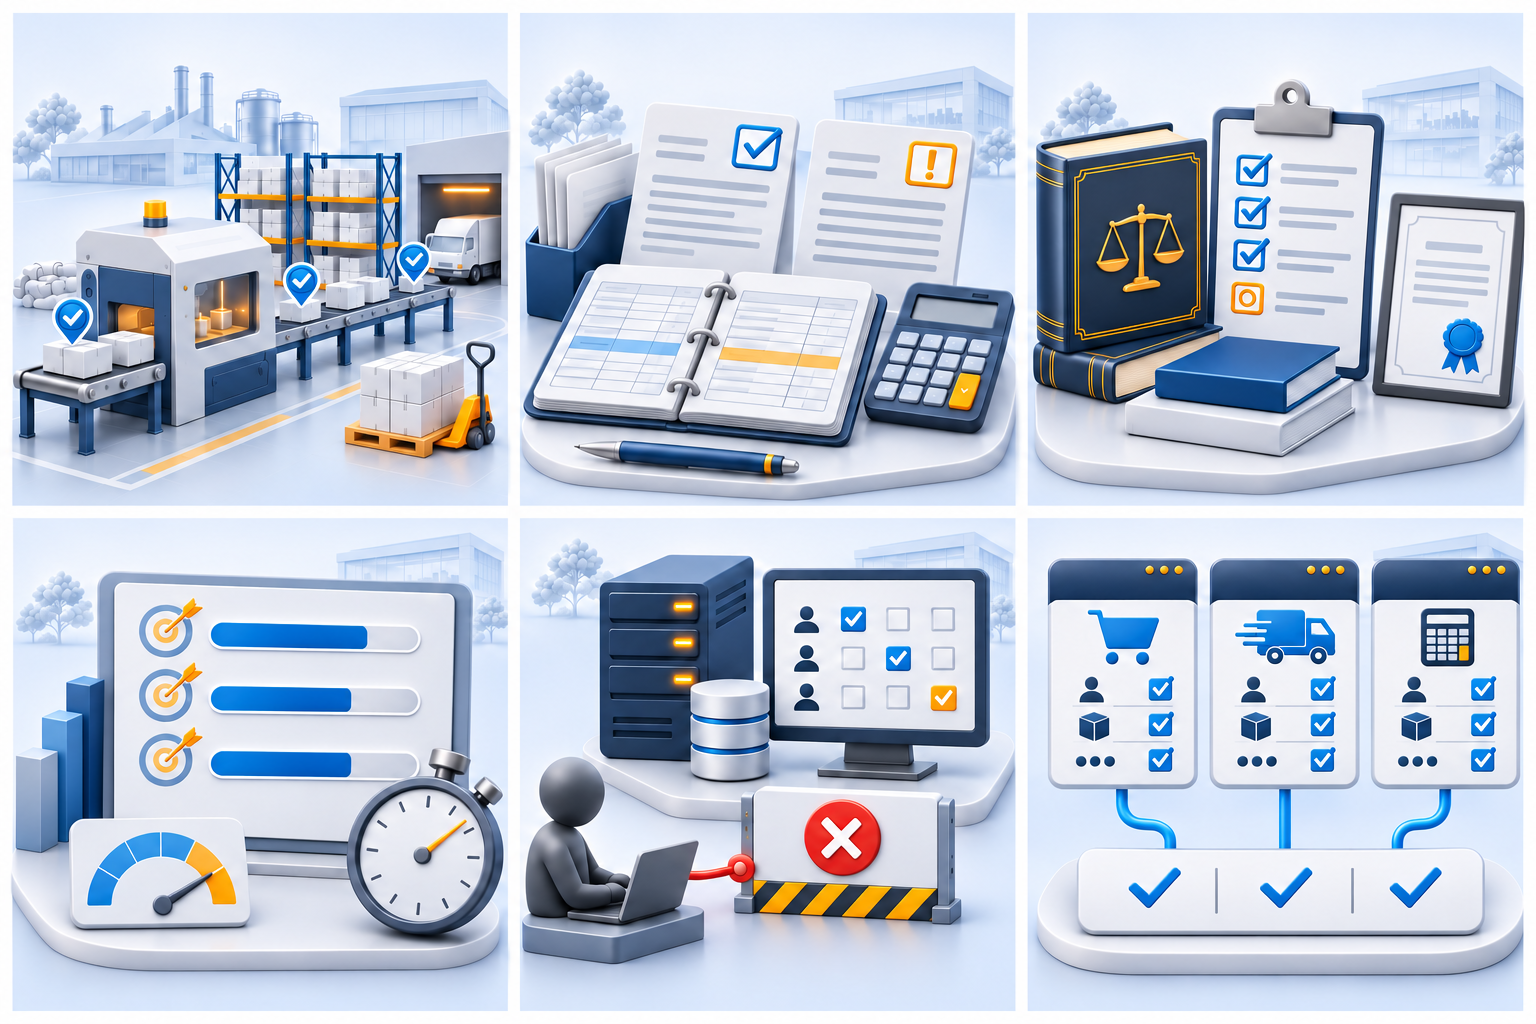
Operasyondan bilgi sistemlerine kadar süreçlerin birbirini nasıl etkilediğine ve kayıtların birbiriyle ne kadar tutarlı olduğuna bakıyoruz.
İş akışları, görev ayrılığı, onaylar, stok ve kaynak kullanımı üzerinden süreçlerin doğru ve düzenli işlemesini değerlendiriyoruz.
Muhasebe kayıtları, mutabakatlar, tahsilat, ödeme ve finansal raporlamada doğruluğu, tamlığı ve izlenebilirliği inceliyoruz.
Faaliyetlerin ilgili mevzuata, kurum politikalarına, prosedürlere ve sözleşmelerden doğan yükümlülüklere uyumunu değerlendiriyoruz.
Hedef ve gerçekleşmeleri; verimlilik, maliyet, kalite ve süre göstergeleriyle birlikte izleyerek sapma nedenlerini ele alıyoruz.
Kullanıcı yetkilerini, erişim sınırlarını, işlem kayıtlarını ve veri güvenliğine ilişkin kontrolleri inceliyoruz.
Satış, sevkiyat ve muhasebe arasındaki müşteri, ürün, miktar ve tutar bilgilerini karşılaştırıyor; eksik, mükerrer veya farklı kayıtları belirliyoruz.
Nasıl çalışıyoruz?
Rapor teslim etmiyoruz. İşleyen bir yapı kuruyoruz.
Süreçleri, riskleri, mevcut kontrolleri ve yönetimin güvence ihtiyacını birlikte tanımlıyoruz.
Yol haritasını, risk ve kontrol matrisini, denetim programını ve sorumlulukları belirliyoruz.
Kontrol listelerini, denetim çalışmalarını ve veri temelli izleme araçlarını uygulamaya alıyoruz.
Bulguları aksiyona dönüştürüyor; ilerlemeyi ve yapılan iyileştirmelerin etkinliğini takip ediyoruz.
Her bulgu için sorumlu, hedef tarih ve doğrulama adımı belirlenir. Kontrollerin sahipliği ve uygulanması yönetimde ve süreç sahiplerindedir; iç denetim bu kontrollerin etkinliğini değerlendirir.
Birlikte netleştirelim
Firmanızın faaliyet alanını, organizasyon yapısını, kullandığınız sistemleri, öncelikli risk ve kontrol ihtiyaçlarınızı paylaşmanız ilk değerlendirme için yeterlidir.
Evet. Mevcut veri kaynakları, raporlar ve kontrol yöntemleri değerlendirilir. Kullanılabilir yapı korunarak eksik kontrol noktaları ve izleme ihtiyaçları için uygulanabilir çözümler geliştirilir.
Bulgular sorumlu, hedef tarih ve önceliği belirlenmiş aksiyonlara dönüştürülür. İlerleme izlenir; tamamlandığı bildirilen aksiyonların etkinliği doğrulanır.
Birlikte başlayalım
İhtiyacınızı paylaşın; öncelikleri, çalışma kapsamını ve ilk adımı birlikte belirleyelim.