运营
通过工作流程、职责分离、审批、库存及资源使用情况,评估流程是否正确、有序地运行。
我们的目标是建立能够及早识别风险、将资源投入优先领域,并以可靠信息支持管理层决策的体系。我们根据贵企业的规模、运作方式和风险特征设计控制措施,并将其融入日常流程。
从需求到有效运行的体系
从制定路线图到定期监测,我们通过五个工作方向,全面梳理您的控制体系。
评估现有体系,明确重点风险、控制目标和改进步骤,并落实责任人与时间安排。
将流程中的风险与控制措施逐一对应,明确控制责任人、执行频率和相关证据,识别缺失或不足的控制措施。
根据风险特征规划审计范围、重点和方法,评估现有控制措施的设计及其在实际运行中的有效性。
编制易于使用的检查清单,支持关键流程中的控制措施定期、一致地执行,并留存可验证的证据。
利用ERP、Excel及其他数据源,建立指标、预警和跟踪报告,帮助及早发现偏差与异常。
共同评估的领域
从运营到信息系统,我们关注各流程如何相互影响,以及相关记录是否一致。
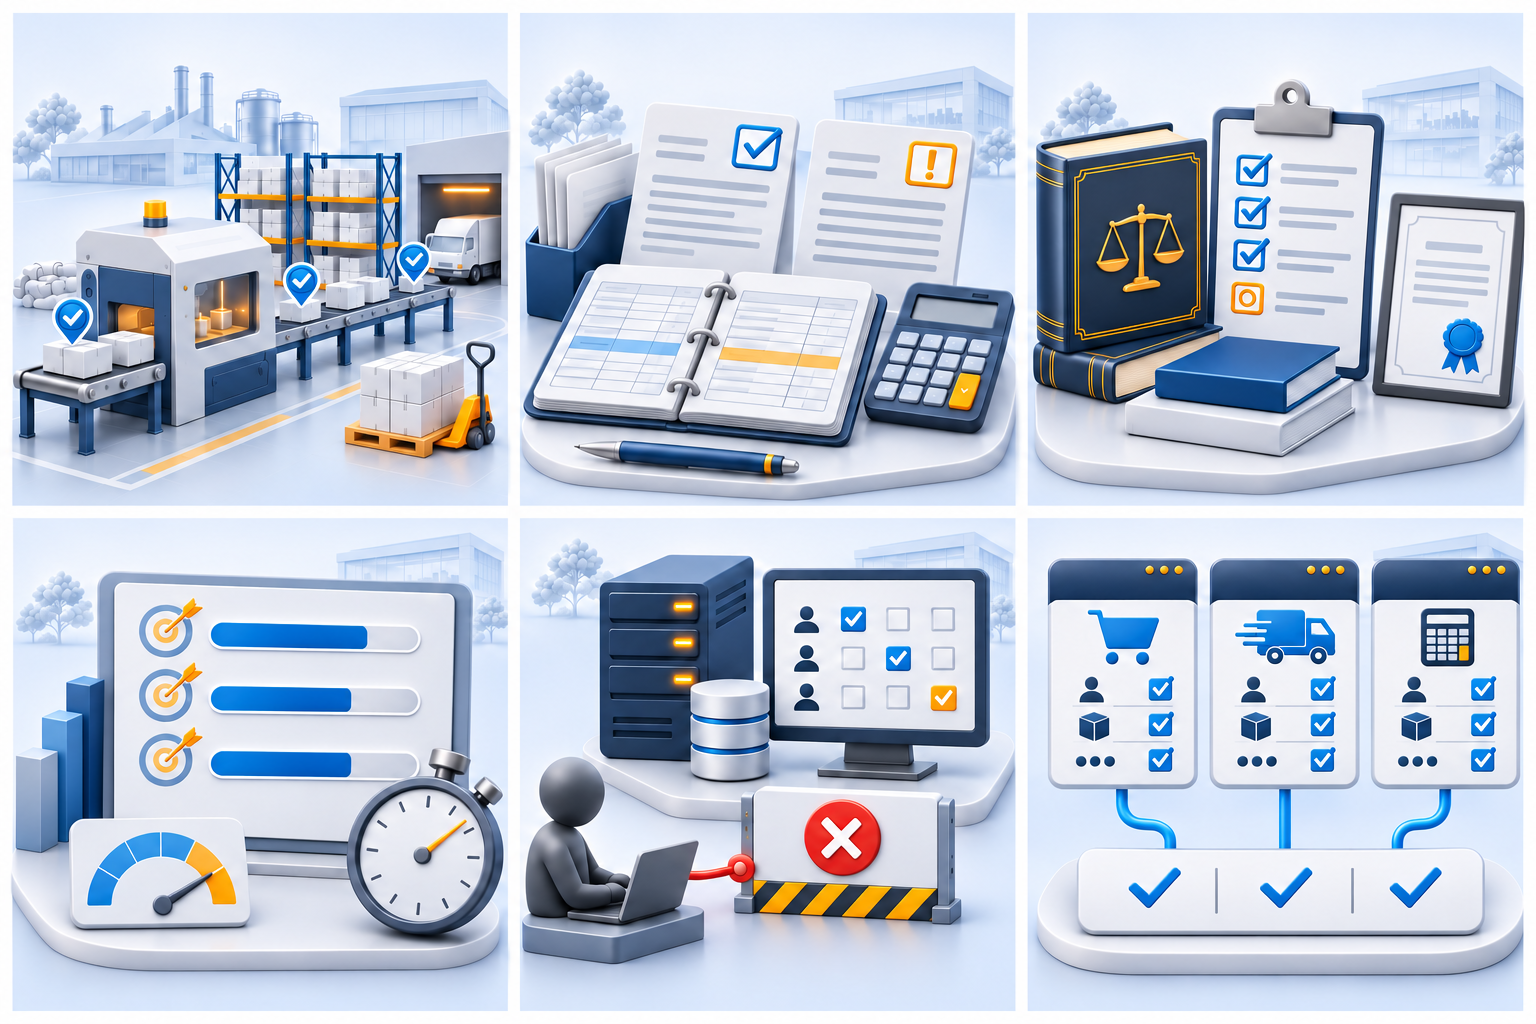
通过工作流程、职责分离、审批、库存及资源使用情况,评估流程是否正确、有序地运行。
检查会计记录、对账、收款、付款及财务报告的准确性、完整性和可追溯性。
评估业务活动是否符合相关法律法规、企业政策、程序及合同义务。
结合效率、成本、质量和时间指标,跟踪目标与实际完成情况,分析偏差原因。
检查用户权限、访问限制、操作日志及数据安全相关控制措施。
比对销售、发货和会计环节中的客户、产品、数量及金额信息,识别缺失、重复或不一致的记录。
我们的工作方式
交付报告只是起点,构建有效运行的体系才是目标。
共同明确流程、风险、现有控制措施,以及管理层对确认控制有效性的需求。
确定路线图、风险与控制矩阵、审计方案和职责分工。
将检查清单、审计工作和基于数据的监测工具投入实际运行。
将审计发现转化为具体行动,跟踪进度及改进措施的有效性。
针对每项审计发现,明确责任人、目标日期和验证步骤。管理层与流程负责人承担控制措施的管理和执行责任,内部审计负责评估这些控制措施的有效性。
共同明确问题
初步评估时,只需介绍贵公司的业务领域、组织架构、使用的系统,以及重点风险和控制需求。
可以。我们会评估现有数据源、报告和控制方法,在保留可用体系的基础上,针对缺失的控制点和监测需求制定可实施的解决方案。
将审计发现转化为责任人、目标日期和优先级明确的行动,跟踪执行进度,并验证已报告完成的行动是否有效。
携手开始
请分享您的需求,让我们共同确定优先事项、工作范围与第一步行动。